Hur du gör din TV, mobil och router barnvänlig
Barn möter internet långt tidigare än vi vuxna gjorde. De använder mobilen för att titta på klipp, TV:n för att streama serier och surfplattan för spel. Men bakom varje skärm finns också risker: olämpligt innehåll, reklam, chattfunktioner, köpknappar och algoritmer som inte är byggda för barn.
Det positiva är att du med några enkla inställningar kan göra hemmet betydligt tryggare – utan att begränsa barnets nyfikenhet eller glädje. Här är en fördjupad guide som hjälper dig att göra mobilen, TV:n och routern barnvänlig på riktigt.
Mobilen – den viktigaste enheten att säkra
Mobilen är den skärm barn använder mest. Den följer med överallt och är ofta kopplad till både kamera, internet, meddelanden och spel. Därför är det här den viktigaste punkten att börja med.
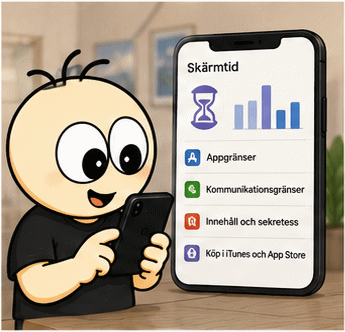
iPhone – Skärmtid och Familjedelning
Varför det är viktigt: iPhone har ett av marknadens mest robusta system för föräldrakontroll. Det låser inte bara appar, utan styr även integritet, kommunikation och webbinnehåll.
Så gör du:
- Öppna Inställningar → Skärmtid
- Aktivera Familjedelning om det inte redan är gjort
- Välj barnets profil
- Slå på Begränsa innehåll och integritet
Rekommenderade inställningar:
- Åldersgränser för appar
- Begränsa webbplatser – välj ”Endast tillåtna webbplatser” för yngre barn
- Kommunikationsgränser
- Köp kräver godkännande
Extra tips: Aktivera ”Ignorera inte skärmtid” och ”Dela skärmtidsdata” för bättre insyn.
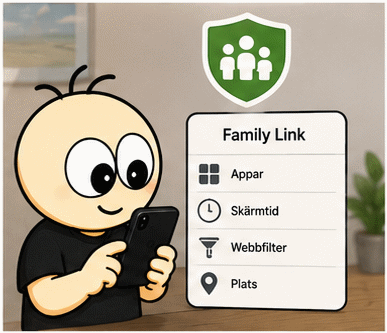
Android – Google Family Link
Varför det är viktigt: Android är mer öppet än iPhone, vilket gör Family Link extra värdefullt. Det ger dig kontroll över appar, webben, skärmtid och platsinformation.
Så gör du:
- Installera Google Family Link
- Koppla barnets Google-konto
- Ställ in regler för appar, webben och skärmtid
Rekommenderade inställningar: SafeSearch, blockera okända källor och använd YouTube Kids eller åldersfilter.
TV:n – den stora skärmen som ofta glöms bort
Många tror att TV:n är tryggare än mobilen. Tyvärr är det tvärtom: YouTube-appen och streamingtjänsterna på TV:n har ofta färre begränsningar än mobilversionerna.
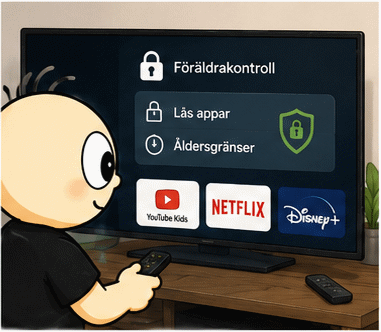
Smart-TV – Samsung, LG, Sony m.fl.
Varför det är viktigt: TV-appar har ofta autoplay, rekommendationer baserade på vuxnas tittande och möjlighet att installera nya appar.
Så gör du:
- Öppna Inställningar → Allmänt → Säkerhet / Föräldrakontroll
- Skapa en PIN-kod
- Lås appar som YouTube och webbläsaren
- Begränsa installation av nya appar
Streamingappar – Netflix, Disney+, YouTube
Varför det är viktigt: Barnprofiler filtrerar bort våld, skräck, vuxenhumor och olämpliga algoritmer.
- Skapa barnprofil
- Lås vuxenprofil med PIN
- Ställ in åldersgräns
- Stäng av automatisk uppspelning om möjligt
Extra tips: På YouTube – använd YouTube Kids eller aktivera ”Begränsat läge”.
Routern – hemmets viktigaste säkerhetsverktyg
Routern är den mest underskattade delen av barnsäkerhet. Den kan blockera farligt innehåll innan det når mobilen eller TV:n.
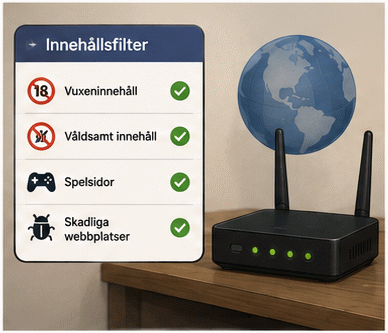
Innehållsfilter
Varför det är viktigt: Routern kan stoppa pornografi, våldsamt innehåll, spelsidor, oseriösa webbplatser och skadliga länkar.
- Google/Nest WiFi: Site Blocking
- Asus AiProtection: familjefilter
- TP-Link HomeShield: åldersbaserade profiler
- Netgear Armor: webbfilt och tidsscheman
Schemalägg WiFi
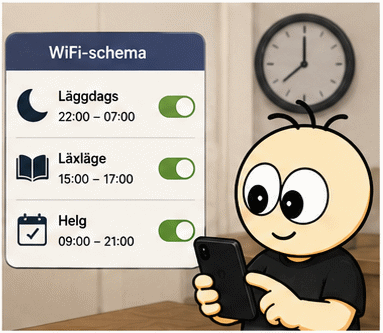
Varför det är viktigt: Mobilen är en av de största sömnstörarna. Genom att pausa internet vid läggdags eller på morgonen får barnet bättre rutiner.
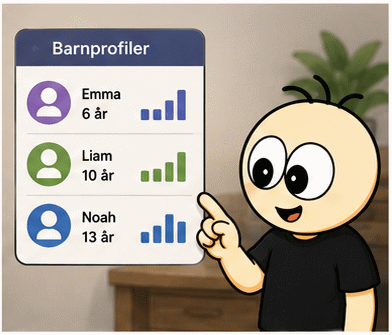
Profiler för varje barn
Varför det är viktigt: Syskon har olika behov. En 6-åring och en 13-åring ska inte ha samma regler. Med profiler kan du anpassa allt per barn.
Prata med barnet – den viktigaste delen av allt
Teknik kan blockera mycket, men inte ersätta samtal. Barn som förstår varför regler finns följer dem bättre och känner sig tryggare.
- Förklara varför vissa saker är blockerade
- Prata om trygghet på nätet
- Berätta att allt på internet inte är sant
- Förklara hur reklam försöker påverka
Vanliga misstag föräldrar gör
- Låser mobilen men glömmer TV:n
- Skapar barnprofil men låter vuxenprofilen vara olåst
- Tror att YouTube Kids är helt säkert
- Glömmer att routern kan blockera farligt innehåll
- Låter barnets mobil vara inloggad på förälderns konto
Sammanfattning – så gör du hemmet barnvänligt
- Mobilen: aktivera Skärmtid eller Family Link
- TV:n: skapa barnprofiler och lås appar
- Routern: blockera innehåll och schemalägg WiFi
- Hemmet: prata om trygghet och regler
Med rätt inställningar och lite dialog får barnet en trygg digital vardag – och du får en betydligt lugnare.
Viktigt att komma ihåg sina lösenord och ha telefonnummer kopplat till dem!
Att komma ihåg sitt lösenord till tjänster som iCloud, Gmail, Outlook, Facebook och andra konton är viktigare än många tror. Dessa tjänster innehåller ofta allt från bilder och kontakter till viktiga dokument och inloggningar till andra appar.
Om man glömmer sitt lösenord och inte har ett telefonnummer kopplat till kontot, kan det bli mycket svårt – ibland omöjligt – att återställa det. Många företag, som Apple och Google, har hårda säkerhetskrav för att skydda användarnas data.
- Utan rätt lösenord
- Utan tillgång till registrerad e‑post
- Utan ett kopplat telefonnummer
Därför är det viktigt att både komma ihåg sitt lösenord och att ha ett aktuellt telefonnummer kopplat till kontot.
Så lägger du till ditt telefonnummer för återställning
iCloud / Apple‑ID
- Öppna Inställningar på din iPhone
- Tryck på ditt namn högst upp
- Välj Lösenord och säkerhet
- Tryck på Betrodda telefonnummer
- Välj Lägg till telefonnummer
- Skriv in ditt nummer och bekräfta med SMS‑kod
Gmail / Google‑konto
- Öppna myaccount.google.com eller kontoinställningar
- Välj Säkerhet
- Under ”Återställningsalternativ” välj Återställningstelefon
- Lägg till ditt telefonnummer
- Bekräfta med SMS‑kod
Outlook / Microsoft‑konto
- Gå till account.microsoft.com
- Logga in
- Välj Säkerhet
- Klicka på Uppdatera info för säkerhet
- Lägg till ditt telefonnummer
- Bekräfta med SMS‑kod
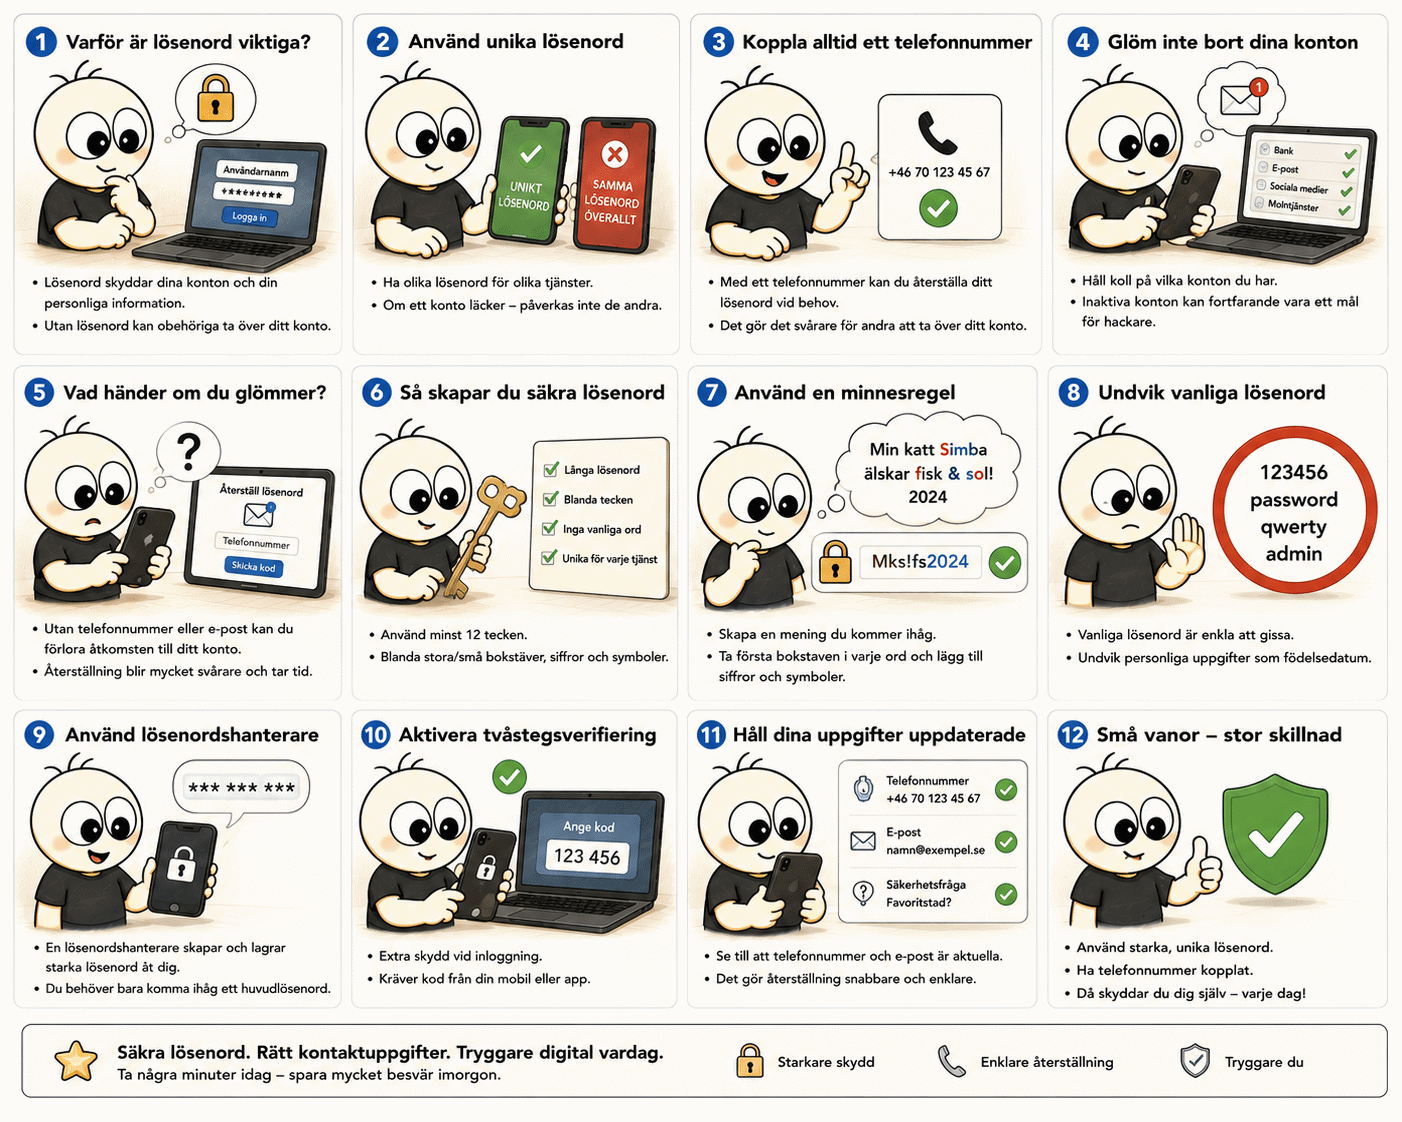
Lathund – Guide för lösenordshantering
Klicka på bilden nedan för att ladda hem en lathund för skapande och hantering av lösenord.
Sammanfattning
- Kom ihåg ditt lösenord
- Ha alltid ett aktuellt telefonnummer kopplat till kontot
- Utan telefonnummer kan kontot ofta inte återställas
- Det gäller iCloud, Gmail, Outlook och många andra tjänster
Hur skapar jag säkra lösenord som jag faktiskt kan komma ihåg?
Att skapa säkra lösenord är viktigare än någonsin. Samtidigt vill man inte behöva memorera långa, krångliga teckensträngar som är omöjliga att komma ihåg. Den goda nyheten är att ett lösenord kan vara både enkelt att minnas och mycket svårt att gissa — om man bygger det på rätt sätt.
Här får du en praktisk guide som hjälper dig att skapa lösenord som är starka, smarta och minnesvänliga.
Varför räcker inte ”vanliga” lösenord längre?
Många använder fortfarande lösenord som namn på barn eller husdjur, födelsedatum eller enkla kombinationer som ”123456”. Problemet är att dessa är extremt lätta att gissa — både för människor och för datorer. Moderna attacker kan testa miljontals lösenord per sekund, och korta eller vanliga lösenord knäcks på några ögonblick.
Därför behöver lösenord vara långa, unika och svåra att gissa — men enkla att minnas för dig.
Metod 1: Skapa ett lösenord av en mening
Ta en mening du lätt minns och gör om den till ett lösenord. Det blir långt, personligt och svårt att gissa.
Exempel: ”Jag dricker alltid två koppar kaffe på morgonen.” → Jagdricker2kopparkaffepåmorgonen!

Metod 2: Använd tre slumpmässiga ord
Kombinera tre ord som inte hör ihop. Det blir långt, unikt och mycket svårare att knäcka än ett kort lösenord med specialtecken.
Exempel: fiskSolstolMotorväg#
Metod 3: Skapa ett eget ”lösenordsmönster”
Du kan skapa ett mönster som du alltid följer, men som ingen annan känner till. Det kan vara första bokstaven i varje ord i en mening, en favoritplats kombinerad med siffror eller en blandning av två språk.
Exempel: ”Min första bil var en Volvo 740” → MfBveV740!
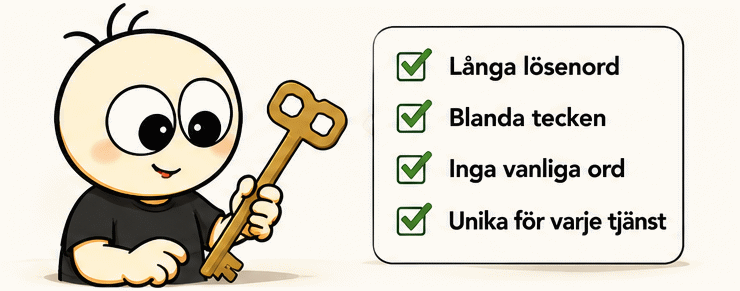
Metod 4: Använd en lösenordshanterare
En lösenordshanterare skapar och lagrar långa, slumpmässiga lösenord åt dig. Du behöver bara minnas ett enda huvudlösenord — och det kan du skapa med någon av metoderna ovan.

Gör inte detta
Undvik lösenord som är kortare än 10 tecken, innehåller personlig information, återanvänds på flera tjänster eller är vanliga ord och fraser. Ett enda läckt lösenord kan ge tillgång till allt.
Lathund – Guide för lösenordshantering
Klicka på bilden nedan för att ladda hem en lathund för skapande och hantering av lösenord.
Sammanfattning
Ett säkert lösenord behöver inte vara svårt att komma ihåg. Genom att använda meningar, tre slumpmässiga ord eller ett eget mönster kan du skapa lösenord som är både starka och minnesvänliga. Undvik korta och vanliga lösenord, återanvänd dem aldrig och använd gärna en lösenordshanterare för extra trygghet.

Varför du aldrig ska installera ”optimeringsappar” eller klicka på virusvarningar från annonser
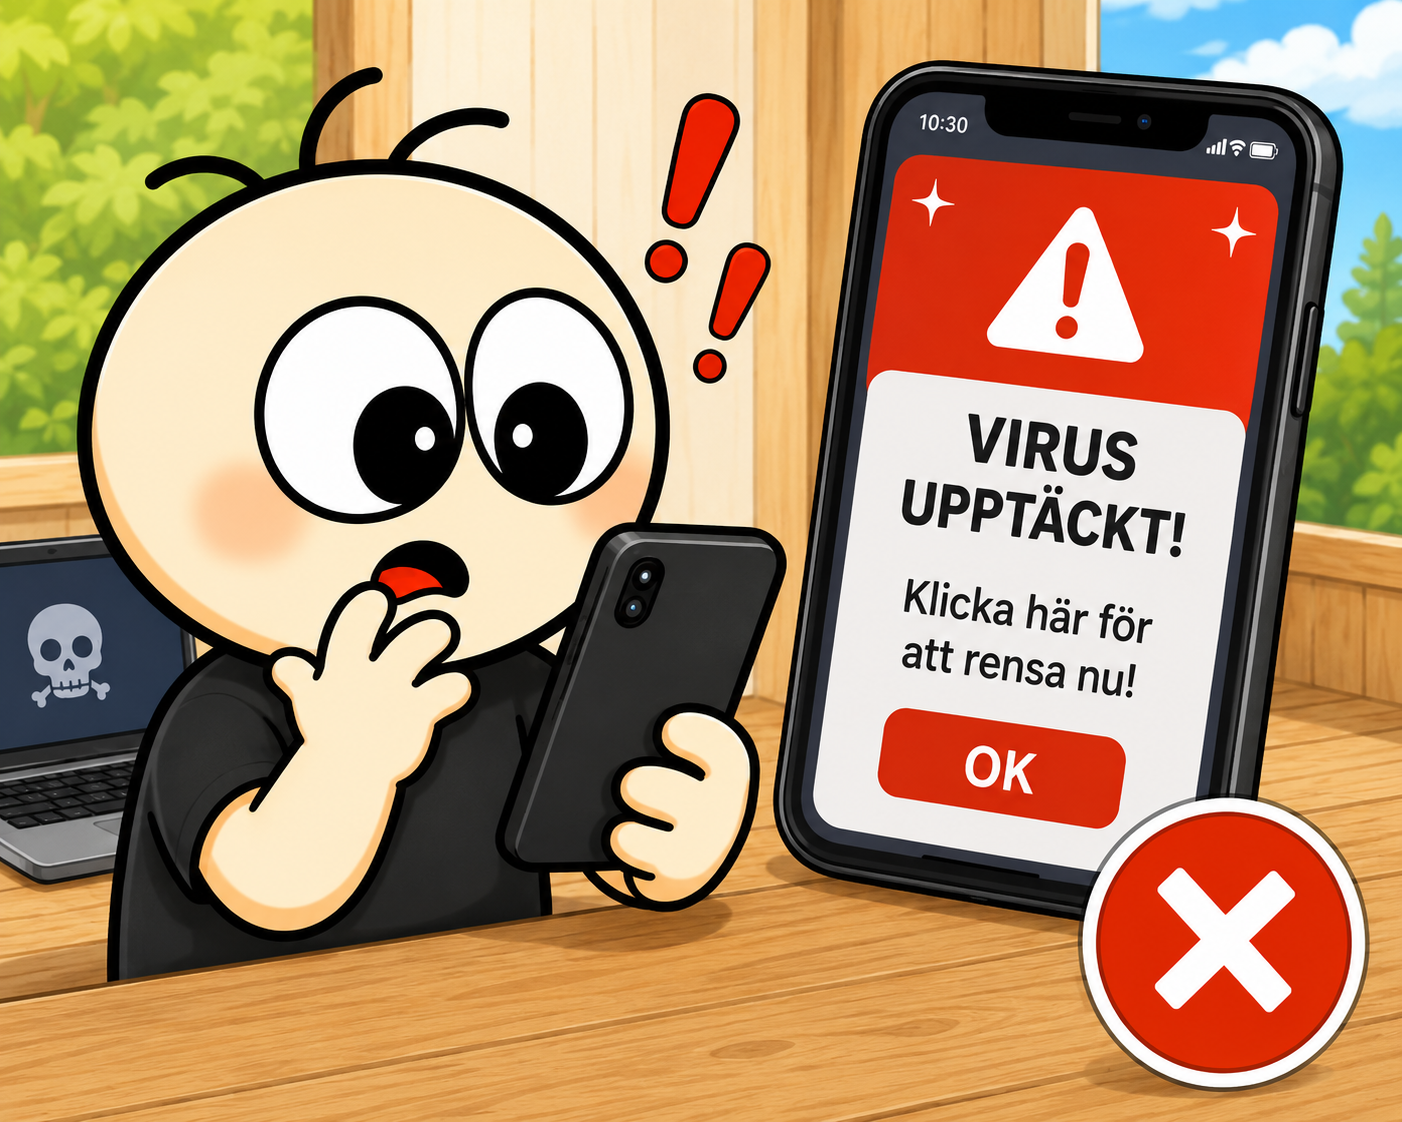
Vi ser det varje vecka i butiken: kunder som kommer in med telefoner som blivit långsamma, fulla av reklam eller helt tagna som gisslan av falska säkerhetsappar. Ofta börjar det med något så enkelt som en annons som säger: ”Din telefon har virus!”, ”Din lagring är nästan full – optimera nu!” eller ”Tryck här för att rensa telefonen!”. Det låter allvarligt, men i 99 % av fallen är det ren bluff.
Det är inte virus – det är reklam som försöker skrämma dig
De här annonserna är gjorda för att stressa dig till att trycka på knappen. De låtsas vara Google, Samsung, Apple eller antivirusprogram, men i själva verket är det bara annonser som köpts av företag som vill installera skräp på din telefon.
Vad händer när man klickar?
När man trycker på knappen händer ofta något av följande:
- En ”säkerhetsapp” installeras som själv skapar mer reklam
- Startskärmen byts ut mot en egen launcher
- Telefonen börjar visa pop-ups hela tiden
- Webbläsaren öppnas automatiskt med falska varningar
- Du uppmanas att ”köpa premium” för att ta bort problem som inte finns
- Telefonen blir långsam och batteriet dräneras
Det är alltså inte ett virus som fanns innan – problemen kommer efter att man installerat appen.
Viktigt: Varken Apple eller Google skickar virusvarningar via annonser
Det är en av de viktigaste sakerna att förstå: varken iPhone eller Android visar virusvarningar i webbläsaren. Aldrig. Om du ser en varning i Chrome, Safari eller någon app är det alltid falskt.
Hur man blir av med problemet
Det går nästan alltid att lösa, men ibland krävs lite handpåläggning:
- Avinstallera den misstänkta appen
- Byt tillbaka till original-startskärmen (launcher)
- Rensa webbläsarens inställningar
- Ta bort notifikationsbehörigheter för okända appar
- I värsta fall: återställ telefonen
Vi hjälper dig gärna att fixa det om du fastnat.
Så skyddar du dig i framtiden
- Installera bara appar från App Store eller Google Play
- Klicka aldrig på virusvarningar i webbläsaren
- Ladda inte ner ”optimeringsappar” – de gör oftast mer skada än nytta
Telefoner behöver inte ”optimeras” av tredjepartsappar. De klarar det själva.
Sammanfattning
De flesta problem vi ser i butiken beror inte på virus, utan på att användaren blivit lurad av en annons. Genom att undvika att klicka på skrämselvarningar och bara installera appar från officiella butiker slipper du nästan alla risker.
Så känner du igen falska SMS från PostNord, Skatteverket och banker
Bedrägerier via SMS har blivit vanligare än någonsin. De ser ofta äkta ut, använder riktiga logotyper och försöker stressa dig att klicka på en länk eller logga in någonstans. Men det finns tydliga sätt att avslöja dem — och när du väl vet vad du ska titta efter blir det mycket enklare att undvika fällorna.
Här går vi igenom hur falska SMS brukar se ut, vad du aldrig ska göra och hur du skyddar dig.
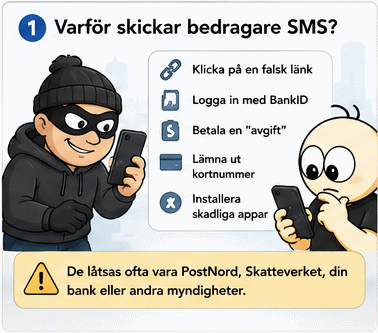
Varför skickar bedragare SMS?
SMS är enkla att mass‑skicka och många litar mer på SMS än på e‑post. Bedragare försöker få dig att:
- Klicka på en falsk länk
- Logga in med BankID
- Betala en ”avgift”
- Lämna ut kortnummer
- Installera skadliga appar
De låtsas ofta vara PostNord, Skatteverket, din bank eller andra myndigheter.
Falska SMS från PostNord
Det här är den vanligaste typen av bluff‑SMS i Sverige.
Så brukar bluffen se ut:
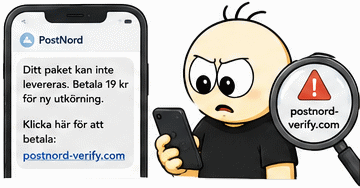
- ”Ditt paket kan inte levereras. Betala 19 kr för ny utkörning.”
- ”Vi saknar adressinformation. Klicka här för att hämta ut paketet.”
- ”Ditt paket är fast i tull. Betala avgiften.”
Så avslöjar du bluffen:
- PostNord skickar aldrig SMS där du måste betala via en länk.
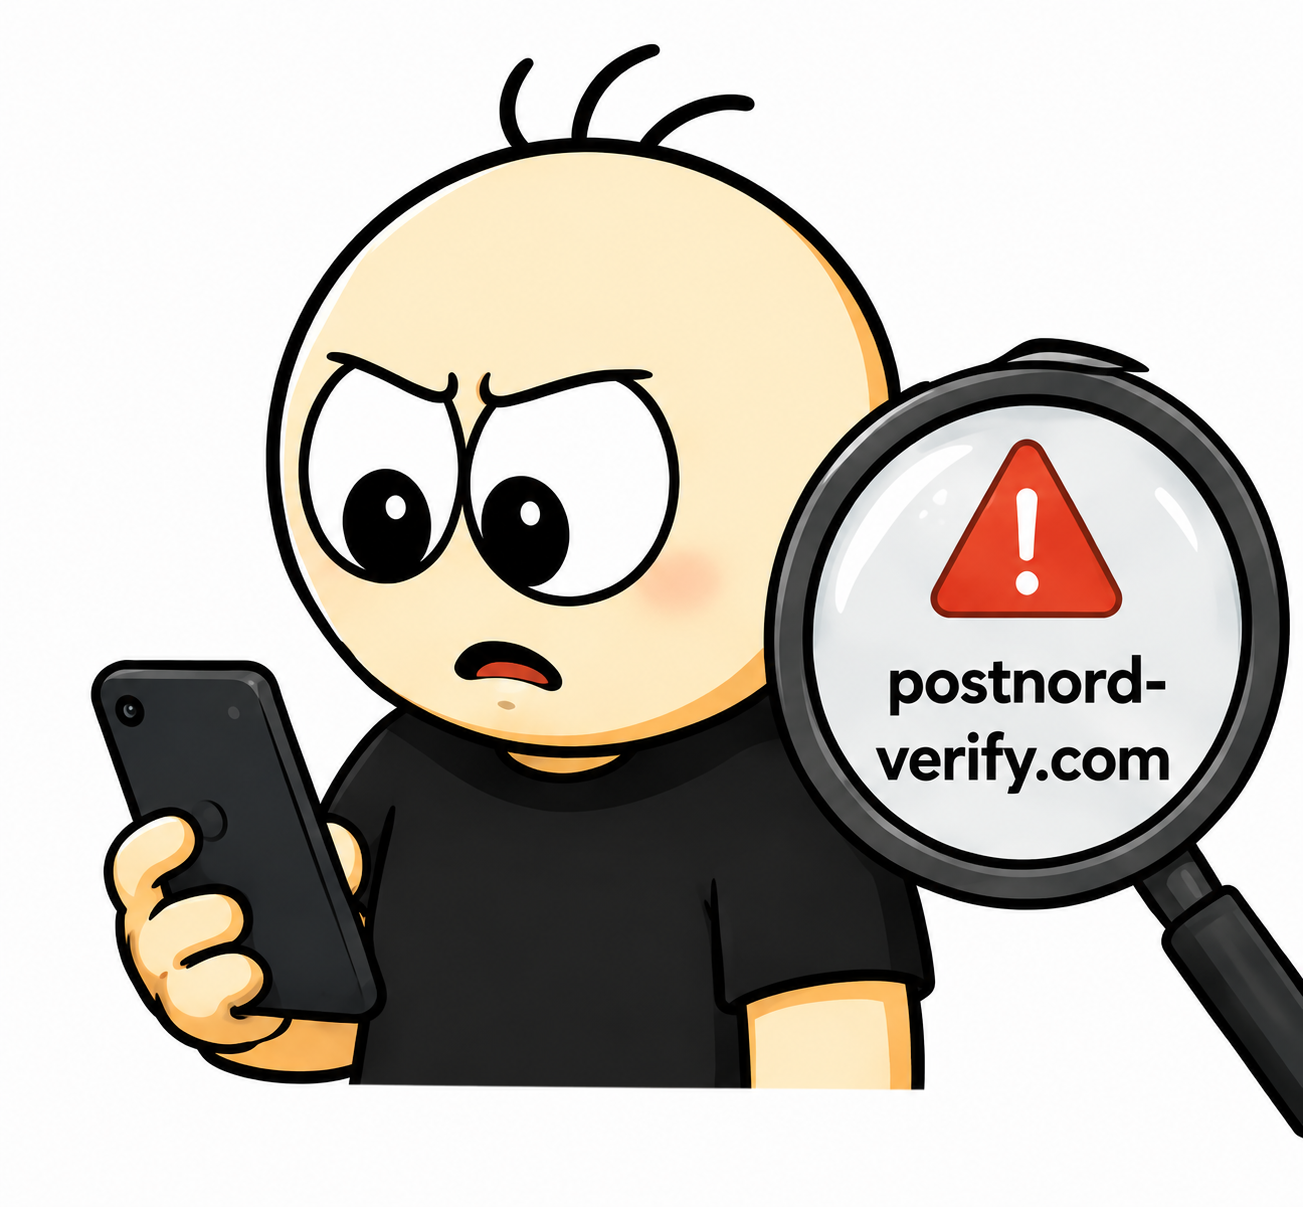
- Länken går nästan alltid till en konstig adress, t.ex. postnord‑verify.com.
- SMS:et försöker stressa dig: ”inom 24 timmar”, ”annars returneras paketet”.
Äkta PostNord‑SMS:
- Innehåller inte betalningslänkar.
- Handlar oftast om att paketet är på väg eller finns att hämta.
Falska SMS från Skatteverket
Bedragare utnyttjar att många väntar på skatteåterbäring.
Vanliga bluffar:
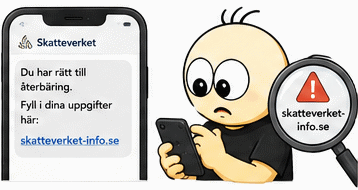
- ”Du har rätt till återbäring. Fyll i dina uppgifter här.”
- ”Din deklaration är felaktig. Logga in för att undvika avgift.”
Så avslöjar du bluffen:
- Skatteverket skickar aldrig SMS med länkar till inloggning.
- De ber dig aldrig lämna ut kortnummer eller BankID‑uppgifter via SMS.
- Länken går inte till skatteverket.se utan till en kopia.
Äkta Skatteverket‑information:
- Kommer via Mina Sidor, Kivra eller brev.
- Innehåller aldrig direkta inloggningslänkar.
Falska SMS från banker
Bankbedrägerier via SMS är ofta mycket övertygande.
Vanliga bluffar:
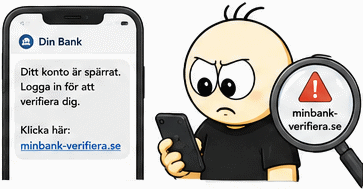
- ”Ditt konto är spärrat. Logga in för att verifiera dig.”
- ”Misstänkt transaktion upptäckt. Klicka här för att stoppa den.”
- ”Ditt BankID är på väg att stängas.”
Så avslöjar du bluffen:
- Banken skickar aldrig SMS med länkar till inloggning.
- De ber dig aldrig ”verifiera dig” via en länk.
- De ber dig aldrig logga in med BankID på uppmaning via SMS.
Äkta bankmeddelanden:
- Kommer via bankens app eller internetbank.
- Innehåller aldrig länkar till inloggning.
Falska samtal eller SMS från ”en nära vän eller släkting”
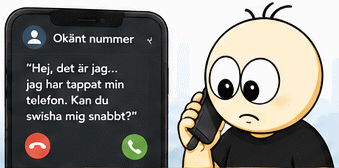
Bedragare ringer ibland och utger sig för att vara en familjemedlem eller nära vän som behöver hjälp snabbt. De låter ofta stressade, ledsna eller säger att de tappat mobilen och använder ett ”tillfälligt nummer”.
Så brukar bluffen låta:
- ”Hej, det är jag… jag har tappat min telefon. Kan du swisha mig snabbt?”
- ”Jag är i knipa och behöver pengar direkt.”
- ”Jag kan inte ringa från mitt vanliga nummer, det här är akut.”
- ”Berätta inte för någon, jag skäms.”
Så avslöjar du bluffen:
- Personen vill att du ska swisha direkt.
- De undviker kontrollfrågor.
- Numret är okänt eller dolt.
- De vägrar videosamtal eller identitetskontroll.
Så gör du om du får ett sådant samtal eller SMS:
- Lägg på och ring personen på deras riktiga nummer.
- Swisha aldrig pengar till någon som kontaktar dig från ett okänt nummer.
- Låt dig inte stressas — tidspress är bedragarnas vanligaste metod.
Så känner du igen ett bluff‑SMS direkt
- Det finns en länk – nästan alla bluffar innehåller en länk.
- Det är bråttom – ”inom 24 timmar”, ”annars spärras ditt konto”.
- Det handlar om pengar – avgifter, återbäring, tull, frakt.
- Stavfel eller konstig svenska – inte alltid, men ofta.
- Avsändaren ser konstig ut – kan vara ett vanligt nummer eller fejkad avsändare.
Vad du ska göra om du får ett misstänkt SMS
- Klicka inte på länken.
- Logga inte in med BankID.
- Radera SMS:et.
- Kontakta företaget direkt via deras riktiga hemsida om du är osäker.
- Polisanmäl om du blivit lurad.
Hur du skyddar dig framöver
Bedragare blir allt mer kreativa, och därför är det viktigt att ha några enkla rutiner som skyddar dig i vardagen. Installera aldrig appar via länkar som skickas i SMS eller chatt — seriösa företag ber dig aldrig göra det. Använd BankID bara när du själv har startat en process, till exempel en betalning eller inloggning. Spara gärna telefonnummer till PostNord, banken och Skatteverket i mobilen, så ser du direkt om ett meddelande kommer från rätt avsändare. Och viktigast av allt: lita aldrig på SMS som ber dig logga in, betala eller klicka på en länk.
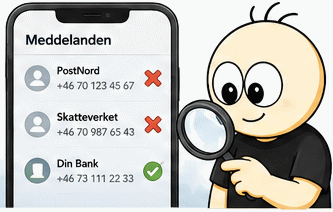
Kontrollera alltid avsändaren
Bedrägerier avslöjas ofta genom att avsändaren inte stämmer. Myndigheter och banker skickar inte länkar från vanliga mobilnummer. Om du får ett SMS från “PostNord” eller “Skatteverket” men numret ser privat ut, är det nästan alltid falskt. Jämför med de nummer du har sparat eller sök upp kontaktuppgifter på deras officiella webbplatser. Ett äkta meddelande kommer från en verifierad avsändare — inte från ett slumpmässigt mobilnummer.
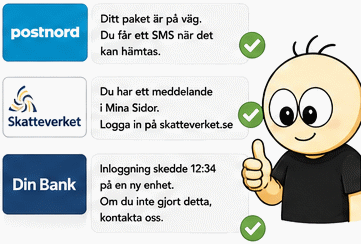
Så här kan ett äkta meddelande se ut
Riktiga meddelanden är korta, tydliga och saknar stressande uppmaningar. PostNord skriver oftast att ett paket är på väg och att du får ett SMS när det kan hämtas — inga betalningslänkar. Skatteverket ber dig logga in på Mina Sidor via deras webbplats, aldrig via en direktlänk i SMS. Banken informerar om händelser, som en inloggning på en ny enhet, och uppmanar dig att kontakta dem om något verkar fel. De försöker inte få dig att klicka på något direkt i meddelandet.
Tveka inte – fråga hellre en extra gång
Osäkerhet är helt normalt, och det är bättre att fråga en gång för mycket än en gång för lite. Bedragare lever på att människor känner stress eller tvekan. Om något känns konstigt — fråga en vän, familjemedlem eller någon du litar på. Din försiktighet skyddar inte bara dig själv, utan även andra i din närhet. Ett snabbt samtal kan stoppa ett bedrägeri innan det händer.
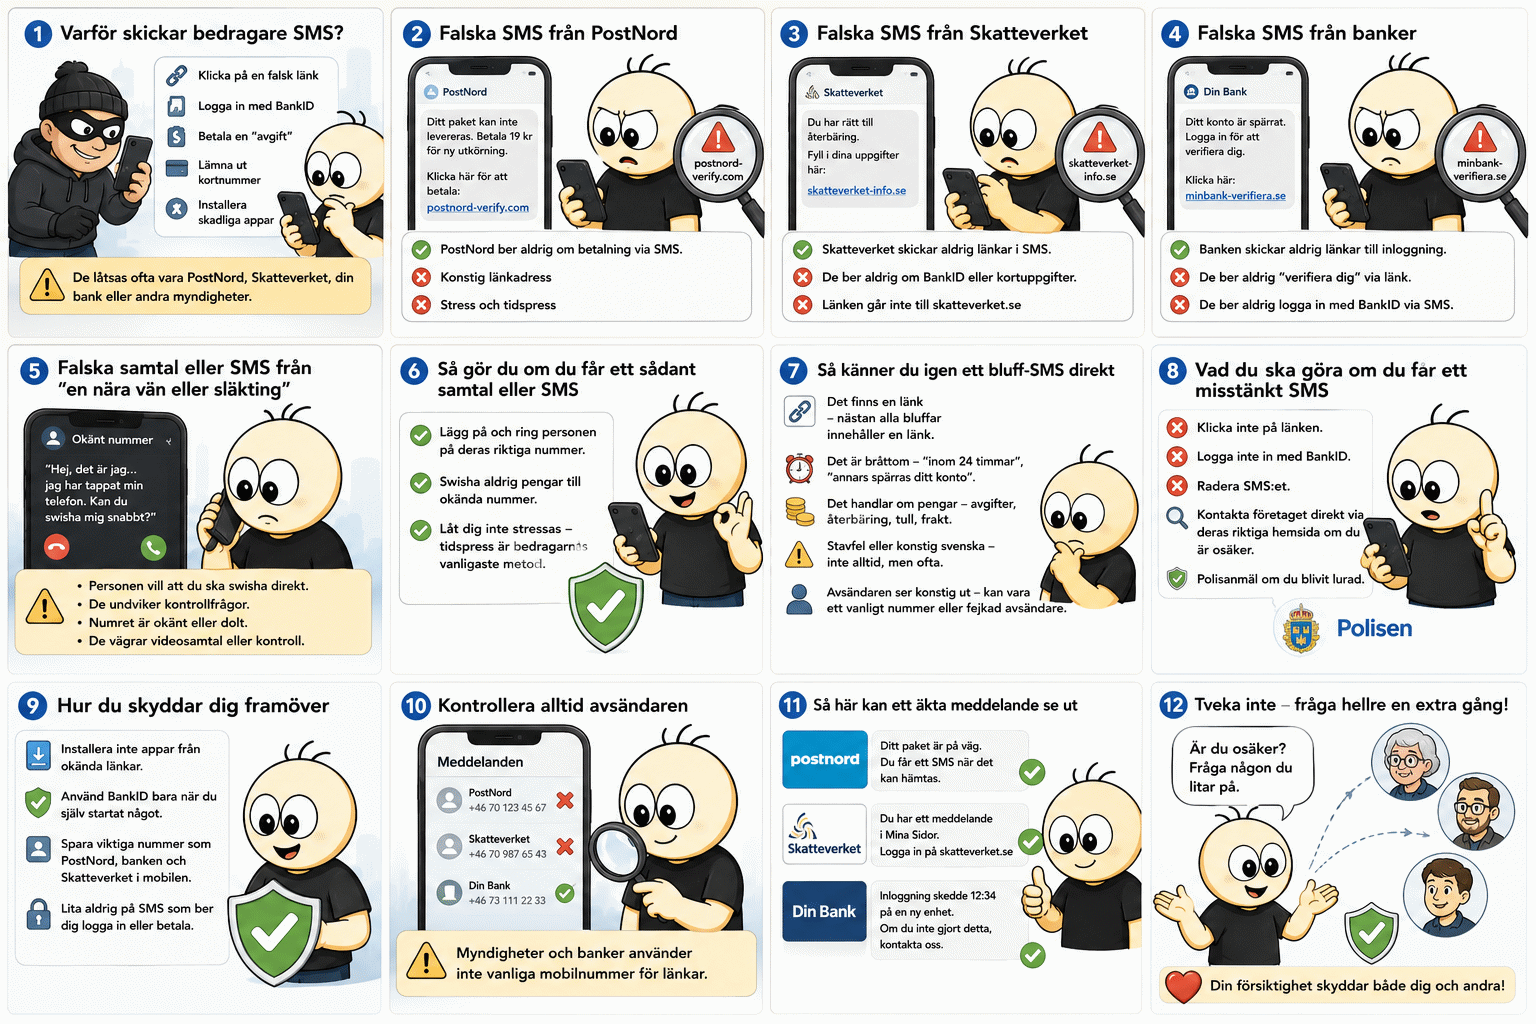
Lathund – En 12-stegsguide
Nedan finns en utskriftvänlig lathund för att skydda dig mot bedrägeri.
Hur du skyddar dig framöver
- Installera inte appar från okända länkar.
- Använd BankID bara när du själv startat något.
- Spara viktiga nummer som PostNord, banken och Skatteverket i mobilen.
- Lita aldrig på SMS som ber dig logga in eller betala.
Skapa en återställningspunkt i Windows
En återställningspunkt är som en säkerhetskopia av Windows systemfiler och inställningar. Det är smart att skapa en återställningspunkt just när datorn fungerar som bäst – då har du en stabil och ren utgångspunkt att gå tillbaka till om något börjar strula efter en uppdatering, drivrutin, programinstallation eller systemändring.
Att skapa en återställningspunkt tar mindre än en minut och kan spara dig mycket tid och frustration senare.
Skapa en återställningspunkt i Windows
1. Öppna Systemskydd
- Klicka på Start-menyn
- Skriv ”Skapa en återställningspunkt”
- Öppna resultatet med samma namn
Du hamnar nu i fönstret Systemegenskaper på fliken Systemskydd.
2. Aktivera systemskydd (om det är avstängt)
- Markera din systemdisk, oftast C:
- Klicka på Konfigurera
- Välj Aktivera systemskydd
- Ställ in max utrymme (5–10 % är lagom)
- Klicka OK
3. Skapa återställningspunkten
- Klicka på Skapa
- Ge den ett tydligt namn, t.ex. ”Stabilt system – juni 2026”
- Klicka Skapa
Windows sparar nu en återställningspunkt.
Återställ datorn från en återställningspunkt
1. Öppna Systemskydd igen
Start → skriv ”Skapa en återställningspunkt” → öppna
2. Starta systemåterställning
- Klicka på Systemåterställning
- Välj Nästa
- Markera den återställningspunkt du vill använda
- Klicka Nästa och sedan Slutför
Datorn startar om och återställningen körs automatiskt.
Viktigt att veta
- Dina dokument, bilder och filer påverkas inte.
- Program och drivrutiner som installerats efter återställningspunkten kan tas bort.
- Du kan ångra en återställning genom att köra Systemåterställning igen.
Om Windows inte startar normalt
- Starta datorn
- När Windows-loggan visas, håll in Power-knappen tills datorn stängs av
- Upprepa detta tre gånger
- Windows går då in i Automatisk reparation
- Välj: Felsök → Avancerade alternativ → Systemåterställning
Detta är perfekt om datorn vägrar starta efter en felaktig uppdatering.
Sammanfattning
- Skapa en återställningspunkt när datorn fungerar som bäst.
- Aktivera systemskydd om det är avstängt.
- Återställ via Systemskydd eller återställningsmiljön om Windows inte startar.
- Dina personliga filer påverkas inte.
Hur fungerar tvåfaktorsinloggning egentligen?
Tvåfaktorsinloggning – ofta förkortat 2FA – är ett av de mest effektiva skydden vi har mot kapade konton. Trots det är det många som tycker att det känns krångligt eller onödigt, särskilt när man redan har ett starkt lösenord. Men i dagens digitala värld räcker inte lösenord som enda skydd. Dataintrång, lösenordsläckor och avancerade attacker gör att även bra lösenord kan hamna i fel händer. Tvåfaktorsinloggning lägger till ett extra lager säkerhet som gör det betydligt svårare för någon annan att ta sig in i ditt konto.
I den här guiden går vi igenom vad tvåfaktorsinloggning faktiskt innebär, varför det är så effektivt och hur de olika metoderna fungerar i praktiken.
Varför räcker inte lösenord längre?
Lösenord har länge varit det vanligaste sättet att skydda konton, men de har flera svagheter. Många använder samma lösenord på flera tjänster, och om ett av dessa konton läcker kan bedragare ofta logga in på andra tjänster utan att behöva gissa något alls. Dessutom kan korta eller vanliga lösenord knäckas på några sekunder med moderna verktyg.
Även ett starkt lösenord kan bli värdelöst om det hamnar i fel händer. Därför behövs ett extra steg som bevisar att det verkligen är du som loggar in – och det är här tvåfaktorsinloggning kommer in.
Vad innebär tvåfaktorsinloggning?
Tvåfaktorsinloggning betyder att du behöver två olika typer av bevis för att logga in:
1. Något du vet – ditt lösenord
2. Något du har – till exempel din mobil, en app eller en fysisk säkerhetsnyckel
Det gör att även om någon lyckas få tag på ditt lösenord så kommer de inte vidare utan den andra faktorn. Det är just kombinationen av dessa två som gör metoden så effektiv.
De vanligaste typerna av tvåfaktorsinloggning
Engångskod via SMS
Det här är den metod de flesta känner igen. När du loggar in skickas en sexsiffrig kod till din mobil som du skriver in för att bekräfta att det är du.
Det är enkelt och fungerar på alla mobiler, men det är inte den säkraste metoden eftersom SMS i vissa fall kan kapas. Trots det är det mycket bättre än att inte ha tvåfaktorsinloggning alls.
Autentiseringsappar
Appar som Microsoft Authenticator, Google Authenticator eller Authy genererar engångskoder direkt i mobilen. Koderna byts ut var 30:e sekund och skickas inte över nätet, vilket gör dem betydligt svårare att stjäla än SMS.
Det här är en av de säkraste och mest rekommenderade metoderna för privatpersoner.
Push-notiser
Med push-notiser får du en fråga i mobilen när du försöker logga in: ”Försöker du logga in?”. Du trycker godkänn eller neka. Det är snabbt, smidigt och väldigt svårt för bedragare att manipulera.
Det är också en av de mest användarvänliga metoderna eftersom du slipper skriva in koder.
Fysiska säkerhetsnycklar
En fysisk säkerhetsnyckel, som en YubiKey, är den mest avancerade och säkra formen av tvåfaktorsinloggning. Du stoppar in nyckeln i datorn eller håller den mot mobilen för att bekräfta inloggningen.
Det här är nästan omöjligt att kapa och används ofta av personer med höga säkerhetskrav, men fungerar lika bra för privatpersoner som vill ha maximal trygghet.
Varför är tvåfaktorsinloggning så effektivt?
Det handlar om att göra det svårt för angriparen. Med tvåfaktorsinloggning räcker det inte att gissa eller stjäla ett lösenord – bedragaren måste även komma åt din mobil eller din säkerhetsnyckel. Det är en fysisk barriär som är mycket svår att ta sig förbi.
De flesta kapade konton sker just där tvåfaktorsinloggning saknas. När 2FA är aktiverat sjunker risken dramatiskt.
När bör man använda tvåfaktorsinloggning?
Det korta svaret är: alltid när det går. Men vissa tjänster är extra viktiga att skydda:
• E-post (det viktigaste kontot du har)
• Bank och betalningstjänster
• Sociala medier
• Molntjänster som OneDrive, Google Drive och iCloud
• Spelkonton som Steam, Xbox och PlayStation
• Arbetskonton
Om någon får kontroll över din e-post kan de i princip ta över hela ditt digitala liv, eftersom de kan återställa lösenord till andra tjänster.
Är det krångligt att använda?
Nej – tvärtom. De flesta tjänster låter dig ”komma ihåg” din enhet, så du behöver bara bekräfta inloggningen ibland. För dagligt bruk märker du knappt av det, men säkerheten ökar enormt.
Det är en liten extra åtgärd som gör en stor skillnad.
Sammanfattning
Tvåfaktorsinloggning är ett av de mest effektiva skydden mot kapade konton. Genom att kombinera lösenordet med en extra bekräftelse – via SMS, app, push-notis eller säkerhetsnyckel – blir det nästan omöjligt för någon annan att logga in i ditt konto. Det är enkelt att använda, tar bara några sekunder och är ett av de bästa skydden du kan aktivera.
Hur fungerar VPN och när behöver man det?
VPN är ett ord som dyker upp överallt – i annonser, i säkerhetstips och i diskussioner om integritet. Men vad gör ett VPN egentligen? Hur fungerar det? Och behöver man verkligen ett? Här får du en tydlig och enkel förklaring som passar både nybörjare och kunder som vill förstå vad de betalar för.
Vad är ett VPN?
VPN står för Virtual Private Network, eller ”virtuellt privat nätverk”. Det är en tjänst som skapar en krypterad tunnel mellan din enhet och internet. Det gör att ingen kan se vad du gör online, och din IP-adress byts ut mot VPN-serverns. Man kan säga att VPN fungerar som ett skyddande lager mellan dig och internet.
Hur fungerar ett VPN i praktiken?
Utan VPN går trafiken direkt från din enhet till webbplatsen du besöker. Med VPN händer detta istället:
1. Du ansluter till en VPN-server
2. All trafik krypteras innan den lämnar din enhet
3. Webbplatsen ser bara VPN-serverns IP-adress
4. Din riktiga plats och identitet döljs
Det är lite som att skicka ett brev i ett kassaskåp istället för ett vanligt kuvert.
Vad skyddar ett VPN mot?
Övervakning på offentliga nätverk
På caféer, hotell och flygplatser kan andra på nätverket se din trafik om den inte är krypterad. Med VPN blir allt du gör oläsligt för utomstående.
Spårning av internetleverantörer
Utan VPN kan din internetleverantör se vilka sidor du besöker. Med VPN ser de bara att du är ansluten till en VPN-server – inte vad du gör.
Webbplatser som samlar data
Webbplatser kan inte längre se din riktiga IP-adress, vilket gör det svårare att spåra dig.
Geografiska begränsningar
Vissa tjänster är låsta till vissa länder. Med VPN kan du ansluta via en server i ett annat land och komma åt innehållet.
När behöver man ett VPN?
VPN är inte ett måste för alla, men det finns flera situationer där det är mycket användbart.
• Du använder offentligt wifi
• Du vill ha mer integritet online
• Du reser mycket
• Du vill komma åt regionslåst innehåll
• Du jobbar på distans och behöver säker anslutning
Vad ett VPN inte gör
VPN är inte ett antivirus och skyddar inte mot virus, skadliga filer eller bluffmejl. Det skyddar din anslutning – inte din dator.
Gratis VPN vs betalda VPN
Gratis VPN
• Ofta långsamma
• Begränsad datamängd
• Kan sälja användardata
• Färre servrar
Betalda VPN
• Snabbare
• Bättre säkerhet
• Fler länder att välja mellan
• Inga databegränsningar
Sammanfattning
Ett VPN skapar en krypterad tunnel mellan dig och internet, vilket gör det svårare för andra att se vad du gör online. Det är särskilt användbart på offentliga wifi-nätverk, när du vill skydda din integritet eller när du behöver komma åt innehåll som är låst till ett visst land. VPN är inte ett antivirus, men det är ett viktigt komplement för den som vill vara tryggare på nätet.